#
Partner-API-Zugriff
Unter Partner API-Zugriff verwalten Sie die Zugangsdaten, mit denen sich Ihre Anwendungen gegenüber der Partner-API authentifizieren. Die Authentifizierung läuft über den OAuth-2.0-Client-Credentials-Flow (Keycloak) und ist für die Server-zu-Server-Kommunikation gedacht.
#
Zugriff gewähren
Solange ein Partner noch keinen Zugriff hat, zeigt die Seite den Hinweis Kein API-Zugriff gewährt.
- Klicken Sie auf Zugriff gewähren. Das aiStudio erzeugt ein Client-Secret; die Client-ID entspricht dem Realm-Namen des Partners.
- Kopieren Sie im Fenster Zugriff gewährt das Client-Secret über das Kopiersymbol und legen Sie es sofort sicher ab, am besten im Secrets-Manager des Partners.
- Schließen Sie das Fenster mit Ich habe das Secret kopiert.
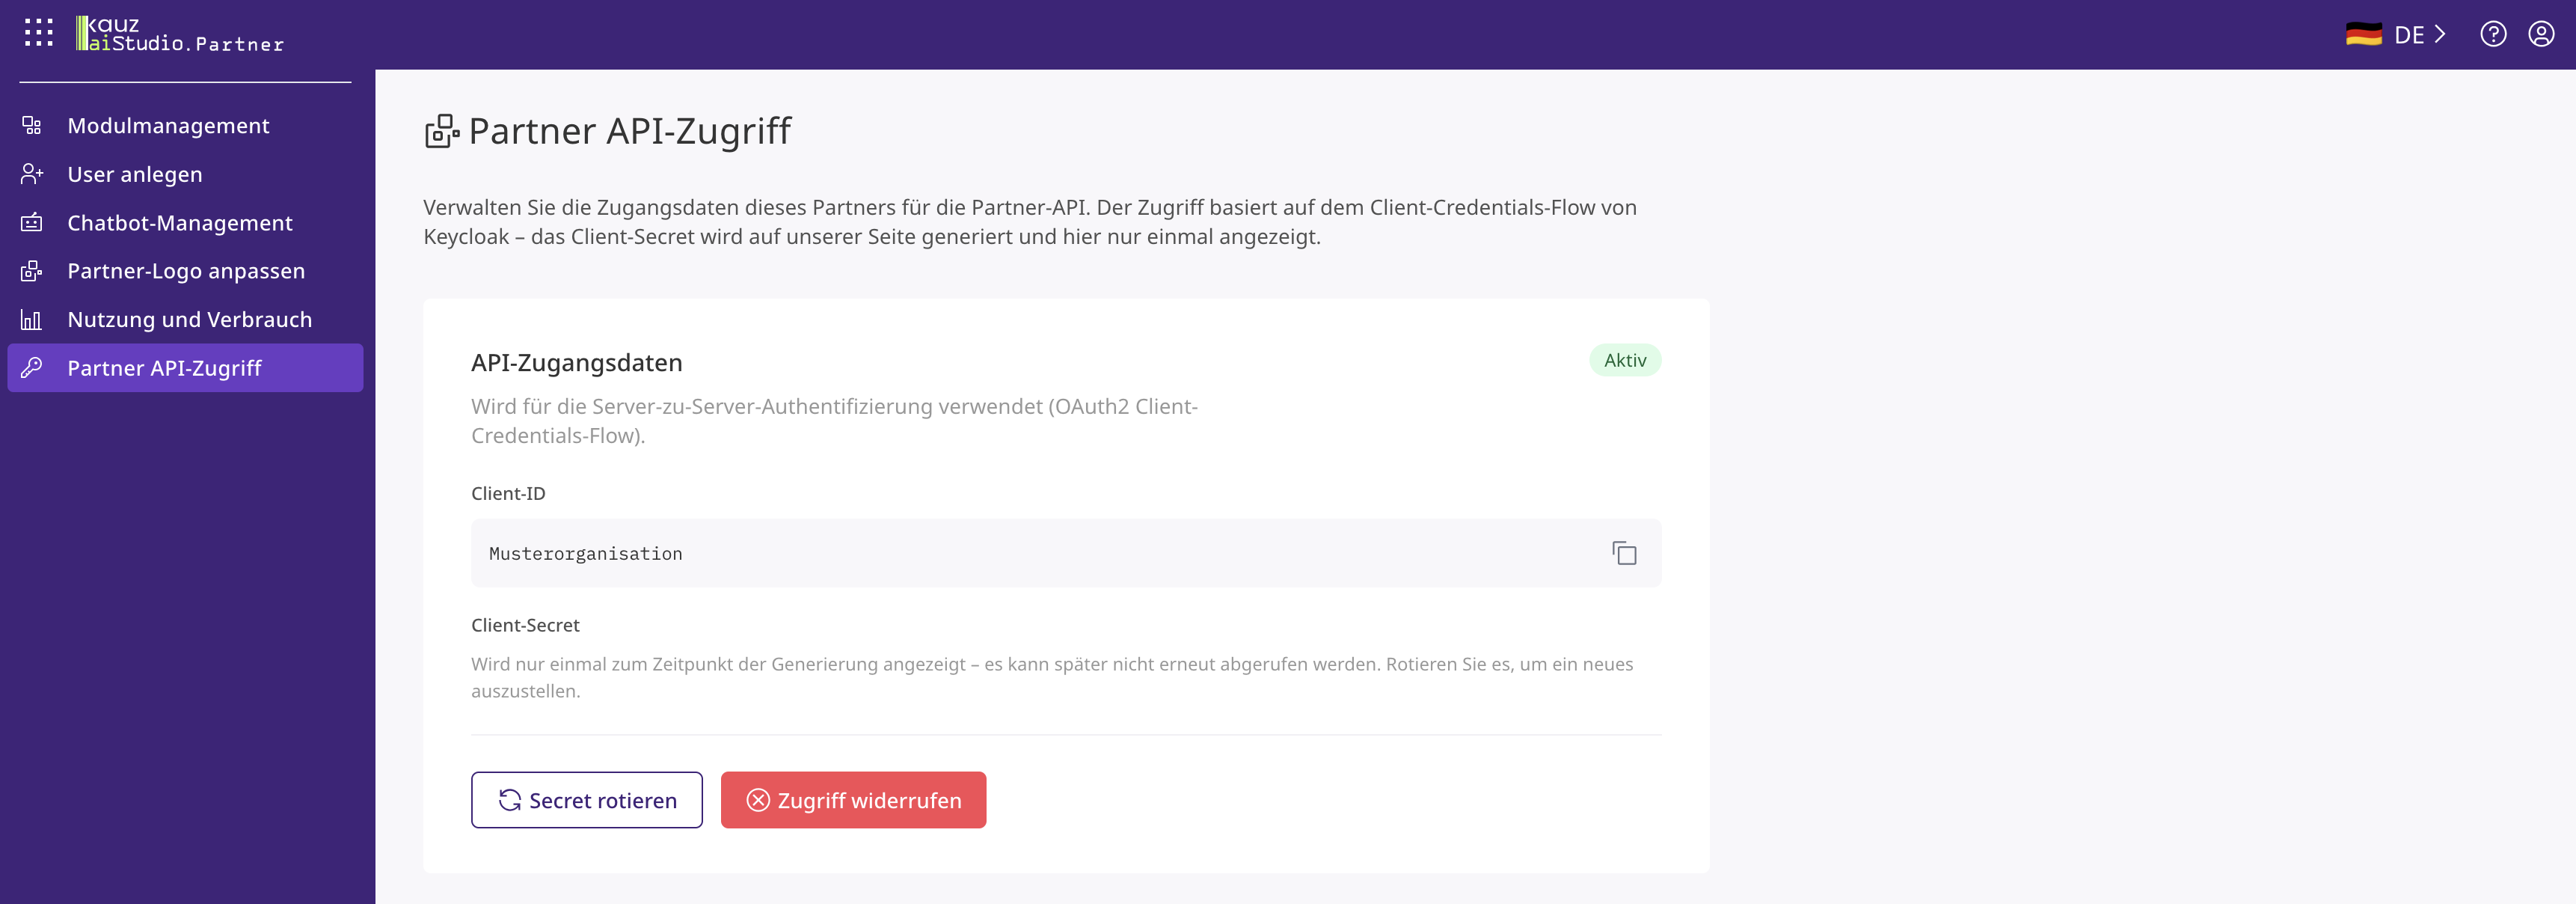
Anschließend zeigt der Bereich API-Zugangsdaten den Status Aktiv.
#
API-Zugangsdaten
Der Bereich API-Zugangsdaten zeigt den Status des Zugriffs sowie die beiden Werte, die Sie zum Anfordern eines Tokens benötigen.
Notieren Sie das Client-Secret direkt bei der Erzeugung an einem sicheren Ort. Geht es verloren, lässt es sich nicht wiederherstellen, sondern nur durch ein neues ersetzen.
#
Secret rotieren
Secret rotieren erzeugt ein neues Client-Secret und zeigt es einmalig an. Das bisherige Secret verliert damit seine Gültigkeit – Anwendungen, die es noch verwenden, können kein neues Token mehr anfordern. Hinterlegen Sie das neue Secret also zeitnah in allen betroffenen Systemen.
Vorher bestätigen Sie den Schritt in einer Sicherheitsabfrage. Das neue Secret erscheint im Fenster Secret rotiert; kopieren Sie es dort genauso wie beim ersten Gewähren.
#
Zugriff widerrufen
Zugriff widerrufen entzieht dem Partner den Zugriff auf die Partner-API vollständig. Bestehende Zugangsdaten funktionieren danach nicht mehr.
Nach einer Sicherheitsabfrage löscht das aiStudio Client-ID und Secret, und die Partner-API weist Anfragen damit sofort ab. Um den Zugriff wiederherzustellen, gewähren Sie ihn erneut und hinterlegen Sie das neue Secret in Ihren Systemen.
#
Gültigkeitsdauer der Access-Token
Ein ausgestelltes Access-Token ist 15 Minuten gültig. Danach fordert Ihre Anwendung mit client_id und
client_secret ein neues Token an. Die Gültigkeitsdauer ist fest vorgegeben und nicht konfigurierbar.